IT-üzemeltetés az AI korában: Shadow AI, hozzáférési jogosultságok és felelősség.
Az AI már rég a mindennapi munka része. A munkatársak új eszközöket használnak, adatokat osztanak meg és integrációkat engedélyeznek – gyakran még azelőtt, hogy az IT egyáltalán tudomást szerezne róla. Közben maga a technológia is változik: az AI már nem csak javaslatokat tesz. Az AI-ágensek önállóan is képesek műveleteket végrehajtani.
A webináron megmutatjuk, hogyan szerezhetik vissza a vállalatok az átláthatóságot és a kontrollt. Mely AI-eszközök férnek hozzá a rendszereikhez? Milyen adatokat látnak? Milyen jogosultságaik vannak? És hogyan biztosítható, hogy az automatizált műveletek visszakövethetők, korlátozottak és szükség esetén visszafordíthatók legyenek?


Az AI-eszközök gyorsabban terjednek, mint ahogy a hagyományos IT-folyamatok követni tudnák őket. Valaki megnyit egy új eszközt a böngészőben, összekapcsol egy Microsoft-fiókot, jóváhagy egy integrációt – és néhány percen belül külső alkalmazások férnek hozzá a vállalati adatokhoz.
2029-re a vállalatok 70%-a alkalmazhat ágensalapú AI-t az IT-infrastruktúrája üzemeltetésére.
2025-ben ez az arány még 5% alatt volt.
Forrás: Gartner, Predicts 2026: AI Agents Will Transform IT Infrastructure and Operations, 2025. december 4.
2028-ra azoknak az I&O-szervezeteknek a 40%-a, amelyek nagy léptékben, éles környezetben alkalmaznak ágensalapú AI-t, üzletkritikus szolgáltatáskiesésekkel szembesülhet.
2026-ban ez az arány még 1% alatt van. Minél önállóbban működnek az AI-rendszerek, annál fontosabb az üzemeltetési kontroll.
Forrás: Gartner, 2026 Hype Cycle for AI in IT Operations, 2026. július.
Az AI-hoz köthető adatbiztonsági incidenst elszenvedett szervezetek 97%-ánál hiányoztak a megfelelő hozzáférés-szabályozási kontrollok.
Sok esetben tehát nem maga az AI volt a probléma, hanem az, hogy senki sem szabályozta, ki vagy mi férhet hozzá a rendszerekhez és az adatokhoz.
Forrás: IBM, Cost of a Data Breach Report 2025.
Az aktuális trendek mellett konkrét szempontrendszert is kap, amelyet közvetlenül a saját IT-környezetére alkalmazhat.

Hogyan derítheti ki, mely AI-eszközöket használják már ma a szervezetében – és miért vezetnek az általános tiltások gyakran oda, hogy még kevesebbet lát belőlük?

Mely adatok hagyhatják el a vállalatot, és melyek nem? És hogyan lehet ezt technikailag is kikényszeríteni ahelyett, hogy kizárólag szabályzatokra hagyatkoznánk?

Entra ID-alkalmazásregisztrációk, OAuth-jogosultságok és a „Bejelentkezés Microsoft-fiókkal” funkció: milyen hozzáférést kap valójában egy külső AI-alkalmazás – és hogyan ellenőrizheti ezt rendszeresen?

Az ágensalapú AI éles környezetben önállóan is végrehajthat műveleteket. Milyen korlátok kellenek hozzá: jogosultságok, jóváhagyási pontok és visszaállítási (rollback) lehetőségek?

Mi marad a naplókban egy AI által végrehajtott művelet után – és mit kell tudnia visszakövetni egy incidens esetén?

Ki miért felel – a felhasználó, a belső IT vagy a külső szolgáltató? Hol húzódnak a határok, és mit érdemes szerződésben rögzíteni?
A webinár közép- és nagyvállalatok IT-döntéshozóinak szól, akik a napi üzemeltetés mellett a vállalati IT fejlesztéséért, automatizálásáért, biztonságáért és jövőállóságáért is felelnek.
Különösen releváns, ha:

CIO, CTO, IT-vezető, vagy az IT-üzemeltetésért felel;
AI- és automatizálási lehetőségeket mérlegel az IT-terület számára;
kis belső IT-csapattal üzemeltet összetett infrastruktúrát;
szeretné eldönteni, mely folyamatokat érdemes automatizálni;
egyértelműen szeretné szabályozni a jogosultságokat, a jóváhagyásokat és a felelősségi köröket;
vállalati szinten szeretné bevezetni a Copilotot vagy más AI-eszközöket;
már ma fel szeretné készíteni az IT-t az elkövetkező évek kihívásaira.
01 | Shadow AI
Felmérési módszerek, jellemző belépési pontok – és miért nem működnek önmagukban a tiltások.
02 | ADATOK ÉS HOZZÁFÉRÉSEK
Adatosztályozás a gyakorlatban, OAuth-jogosultságok és az alkalmazásregisztrációk felülvizsgálata.
03 | AI A MICROSOFT-KÖRNYEZETBEN
Copilot, ágensalapú munkafolyamatok, jogosultságok, SharePoint-tartalmak, identitások és a vállalati adatokhoz való hozzáférés.
04 | AMIKOR AZ AI ÖNÁLLÓAN CSELEKSZIK
Jogosultsági korlátok, jóváhagyási pontok, naplózás és visszaállítás – egy konkrét forgatókönyvön keresztül.
05 | FELELŐSSÉG ÉS TÁMOGATÁSI MODELL
Mi maradjon házon belül, mit érdemes kiszervezni – és mit kell szerződésben rögzíteni?
A Gloster több mint két évtizede fejleszt, modernizál és üzemeltet vállalati IT rendszereket, miközben a világ vezető cloud, security és AI cégeinek hazai enterprise partnere.Az Anthropic partnereként belülről látjuk az agentic AI-t: nap mint nap dolgozunk vele ügyfeleink rendszereiben, és látjuk, hol tud kárt okozni.
év enterprise IT- és szoftverszállítási tapasztalat
szakember a nemzetközi szervezetben
régió: Magyarország, Anglia, Németország és USA
Budapesti Érték Tőzsdén jegyzett vállalat
Vállalati Microsoft környezet kialakítása és üzemeltetése mellett cloud, hálózati éssecurity területen is vezető gyártói partnerségekkel dolgozunk.
A kiindulópont a vállalati IT-működés, nem egy technológia. Azt vizsgáljuk, hogyan marad mindez kézben, miközben az AI már használatban van:
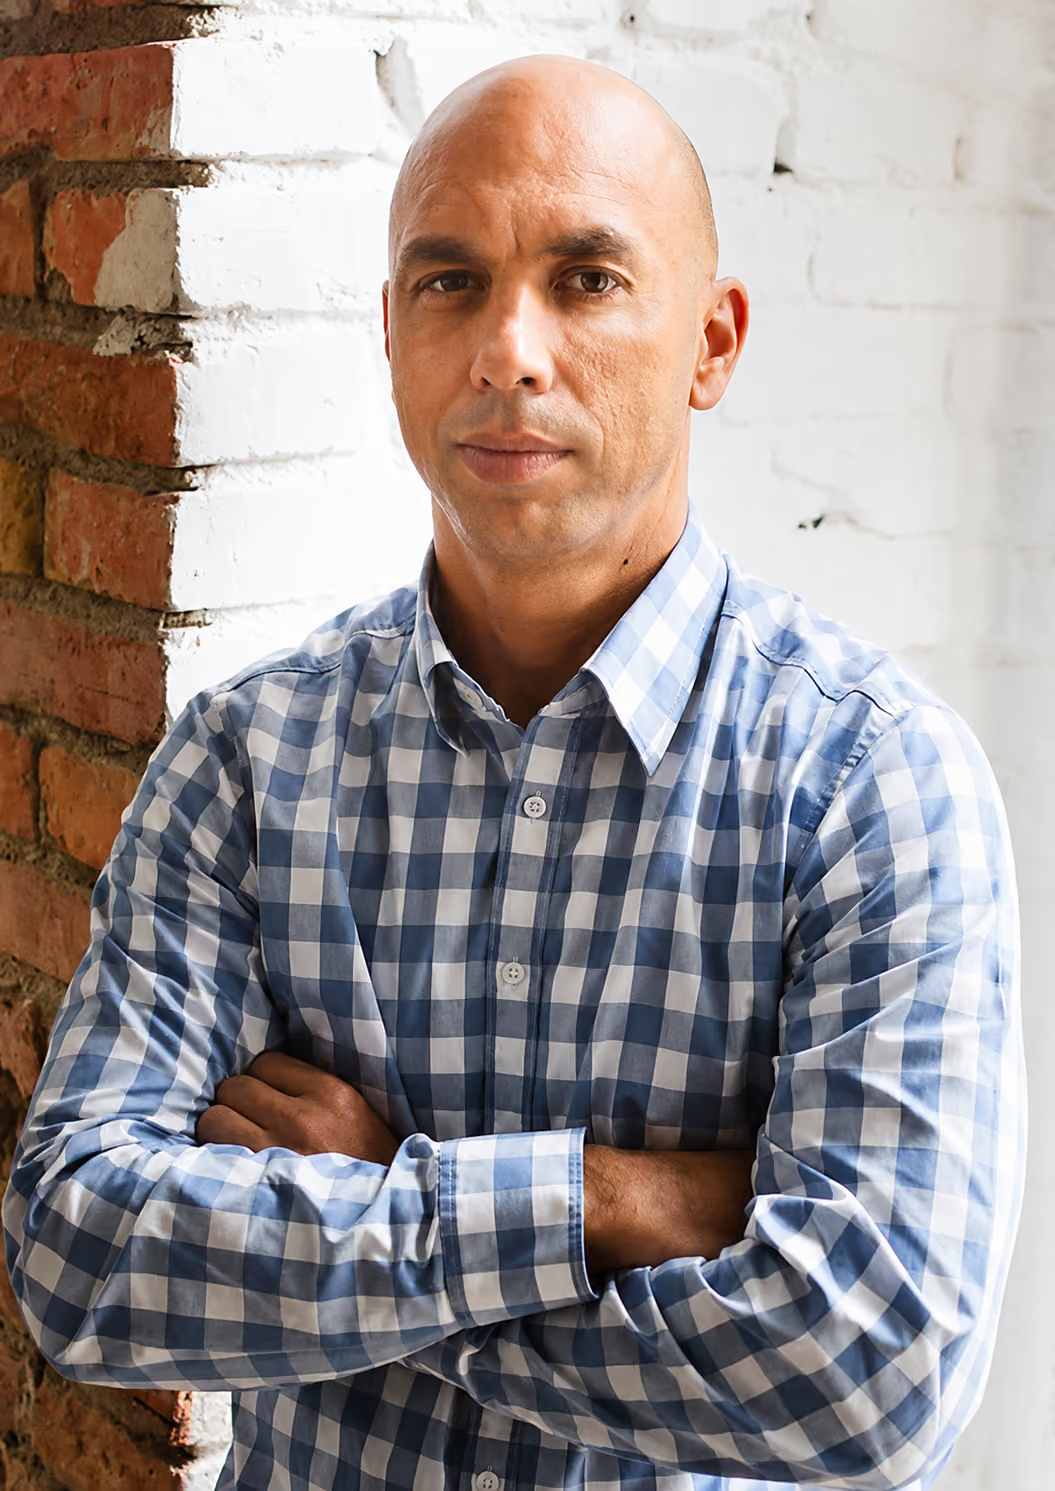
Tóth Attila a Gloster Digital DACH-régiós tevékenységét vezeti, és ő felel a nagyvállalati programokért, valamint a német nyelvű piacokon elért növekedésért.
Munkája középpontjában a nagyvállalatok igényei állnak, és az a kérdés, hogyan illeszthetők be az új technológiák biztonságosan és átgondoltan a meglévő IT-környezetekbe.
A webináron a DACH-régió nagyvállalati projektjeinek tapasztalatait osztja meg: milyen kérdések foglalkoztatják ma a vállalatokat az AI alkalmazása kapcsán, hol jelennek meg új kockázatok és felelősségek – és mire kell figyelniük az IT-döntéshozóknak a bevezetés és a skálázás során.
Töltse ki az űrlapot. Regisztrációját 48 órán belül e-mailben visszaigazoljuk, és elküldjük a részvételhez szükséges összes információt.