IT Operations im KI-Zeitalter: Shadow AI, Zugriffsrechte und Verantwortung.
KI ist längst Teil des Arbeitsalltags. Mitarbeitende nutzen neue Tools, teilen Daten und autorisieren Integrationen – oft bevor die IT überhaupt davon weiß. Gleichzeitig verändert sich die Technologie: KI schlägt nicht mehr nur vor. Agenten können selbstständig Aktionen ausführen.
In diesem Webinar zeigen wir, wie Unternehmen Transparenz und Kontrolle zurückgewinnen: Welche KI-Tools greifen auf Ihre Systeme zu? Welche Daten können sie sehen? Welche Berechtigungen haben sie? Und wie stellen Sie sicher, dass automatisierte Aktionen nachvollziehbar, begrenzt und im Ernstfall rückgängig zu machen sind?


KI-Tools verbreiten sich schneller, als klassische IT-Prozesse sie erfassen können. Ein neues Tool wird im Browser geöffnet, ein Microsoft-Konto verbunden, eine Integration autorisiert – und innerhalb weniger Minuten greifen externe Anwendungen auf Unternehmensdaten zu.
Bis 2029 könnten 70 % der Unternehmen agentische KI für den Betrieb ihrer IT-Infrastruktur einsetzen.
2025 lag dieser Anteil noch bei unter 5 %.
Quelle: Gartner, Predicts 2026: AI Agents Will Transform IT Infrastructure and Operations, 4. Dezember 2025.
Bis 2028 könnten 40 % der I&O-Organisationen, die agentische KI in großem Umfang in Produktivumgebungen einsetzen, geschäftskritische Serviceausfälle erleben.
2026 liegt dieser Anteil noch bei unter 1 %. Je autonomer KI-Systeme agieren, desto wichtiger wird die operative Kontrolle.
Quelle: Gartner, 2026 Hype Cycle for AI in IT Operations, Juli 2026.
Bei 97 % der Organisationen, die von einem KI-bezogenen Datensicherheitsvorfall betroffen waren, fehlten angemessene Zugriffskontrollen.
In vielen Fällen war also nicht die KI selbst das Problem, sondern die fehlende Kontrolle darüber, wer oder was auf Systeme und Daten zugreifen darf.
Quelle: IBM, Cost of a Data Breach Report 2025.
Neben aktuellen Entwicklungen erhalten Sie einen konkreten Orientierungsrahmen, den Sie direkt auf Ihre eigene IT-Umgebung übertragen können.

Wie erkennen Sie, welche KI-Tools heute bereits in Ihrer Organisation genutzt werden – und warum pauschale Verbote oft dazu führen, dass Sie noch weniger davon sehen?

Welche Daten dürfen das Unternehmen verlassen – und welche nicht? Und wie lässt sich das technisch durchsetzen, statt sich allein auf Richtlinien zu verlassen?

Entra-ID-App-Registrierungen, OAuth-Berechtigungen und „Mit Microsoft anmelden“: Welche Zugriffe erhält eine externe KI-Anwendung tatsächlich – und wie überprüfen Sie diese regelmäßig?

Agentische KI kann in Produktivumgebungen eigenständig Aktionen ausführen. Welche Grenzen braucht sie: Berechtigungen, Freigabepunkte und Möglichkeiten zum Rollback?

Was bleibt nach einer KI-gesteuerten Aktion in den Logs zurück – und was müssen Sie im Fall eines Incidents nachvollziehen können?

Wer ist wofür verantwortlich – Anwender, interne IT oder externer Dienstleister? Wo verlaufen die Grenzen und was sollte vertraglich geregelt sein?
Das Webinar richtet sich an IT-Entscheider in mittelständischen und großen Unternehmen, die neben dem täglichen Betrieb auch für Weiterentwicklung, Automatisierung, Sicherheit und Zukunftsfähigkeit ihrer IT verantwortlich sind.
Besonders relevant, wenn Sie …

CIO, CTO, IT-Leiter oder für IT Operations verantwortlich sind;
KI- und Automatisierungsmöglichkeiten für Ihre IT evaluieren;
mit einem kleinen internen IT-Team eine komplexe Infrastruktur betreiben;
entscheiden möchten, welche Prozesse sich sinnvoll automatisieren lassen;
Berechtigungen, Freigaben und Verantwortlichkeiten klar regeln möchten;
Copilot oder andere KI-Tools unternehmensweit einsetzen möchten;
Ihre IT heute auf die Anforderungen der kommenden Jahre vorbereiten möchten.
01 | Shadow AI
Methoden zur Bestandsaufnahme, typische Einstiegspunkte – und warum Verbote allein nicht funktionieren.
02 | DATEN & ZUGRIFFE
Datenklassifizierung in der Praxis, OAuth-Berechtigungen und die Überprüfung von App-Registrierungen.
03 | KI IN DER MICROSOFT-UMGEBUNG
Copilot, agentische Workflows, Berechtigungen, SharePoint-Inhalte, Identitäten und Zugriff auf Unternehmensdaten.
04 | WENN KI SELBSTSTÄNDIG HANDELT
Berechtigungsgrenzen, Freigabepunkte, Logging und Rollback – anhand eines konkreten Szenarios.
05 | VERANTWORTUNG & SUPPORTMODELL
Was sollte intern bleiben, was lässt sich sinnvoll auslagern – und was sollte vertraglich geregelt werden?
Gloster entwickelt, modernisiert und betreibt seit mehr als zwei Jahrzehnten Unternehmens-IT-Systeme und ist dabei der ungarische Unternehmenspartner weltweit führender Cloud-, Sicherheits- und KI-Unternehmen. Als Partner von Anthropic haben wir einen Einblick in die agentische KI: Wir arbeiten Tag für Tag damit in den Systemen unserer Kunden und sehen, wo sie Schaden anrichten kann.
Jahre Erfahrung im Bereich Unternehmens-IT und Softwarebereitstellung
Fachkraft bei einer internationalen Organisation
Region: Ungarn, England, Deutschland und die USA
An der Budapester Wertpapierbörse notiertes Unternehmen
Neben der Einrichtung und dem Betrieb von Microsoft-Umgebungen in Unternehmen arbeiten wir auch in den Bereichen Cloud, Netzwerke und Sicherheit mit führenden Herstellerpartnern zusammen.
Der Ausgangspunkt ist der IT-Betrieb im Unternehmen, nicht eine bestimmte Technologie. Wir untersuchen, wie man dabei den Überblick behält, während KI bereits im Einsatz ist:
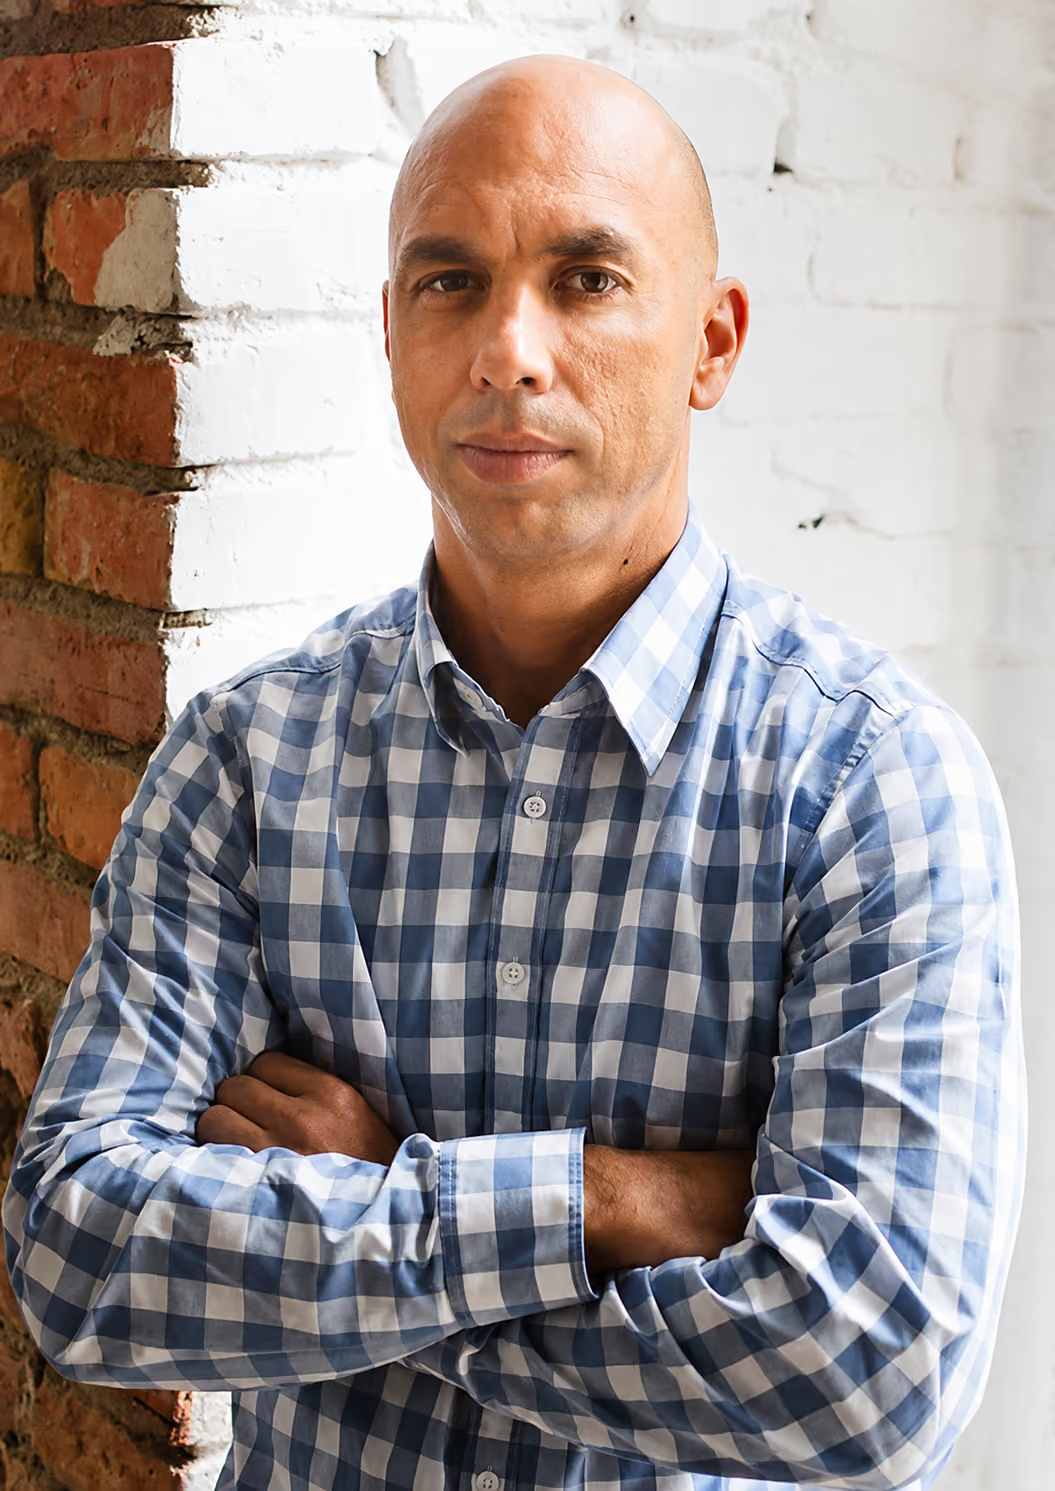
Attila Tóth leitet die DACH-Aktivitäten von Gloster Digital und verantwortet Enterprise-Programme sowie das Wachstum in den deutschsprachigen Märkten.
Sein Fokus liegt auf den Anforderungen großer Unternehmen und der Frage, wie sich neue Technologien sicher und sinnvoll in bestehende IT-Umgebungen integrieren lassen.
Im Webinar bringt er die Perspektive aus Enterprise-Projekten im DACH-Markt ein: Welche Fragen Unternehmen beim Einsatz von KI heute beschäftigen, wo neue Risiken und Verantwortlichkeiten entstehen – und worauf IT-Entscheider bei der Einführung und Skalierung achten sollten.
Füllen Sie das Formular aus. Innerhalb von 48 Stunden bestätigen wir Ihre Anmeldung per E-Mail und senden Ihnen alle Informationen zur Teilnahme.